Zunehmend Cyber-Angriffe ausländischer Dienste auf deutsche Unternehmen
Deutsche Unternehmen werden häufiger Ziel von Cyber-Ausspähversuchen und Sabotage-Angriffen ausländischer Geheimdienste. Nach einer Umfrage des Branchenverbandes bitkom führten Unternehmen aktuell 37 Prozent solcher Angriffe auf ausländische Akteure zurück, 2023 waren es noch sieben Prozent. Allerdings machen Angriffe durch Organisierte Kriminalität weiterhin mehr als die Hälfte aus – auch wenn nicht immer klar ist, wo die Grenze zwischen beiden Arten von Akteuren liegt.
Die Zahlen nannte bitkom-Präsident Ralf Wintergerst bei der Vorstellung der jährlich zusammengestellten Wirtschaftsschutzstudie seines Verbandes am (heutigen) Mittwoch in Berlin. Bei den staatlichen Akteuren führe die Spur immer weiter nach Osten, sagte Wintergerst. Neben Angriffen vor allem aus China und Russland sei inzwischen Iran erstmals als ernsthafter Akteur in Erscheinung getreten, auf den neun Prozent der Unternehmen einen Angriff zurückführten.
Der Präsident des Bundesamtes für Verfassungsschutz, Sinan Selen, bezeichnete die Zunahme staatlicher Angriffe auf Unternehmen in Deutschland als Besorgnis erregend. Inzwischen gehe es nicht mehr nur um Einzelangriffe, sondern um ganze Angriffsflächen. Dabei zeige sich eine Agenda, die Deutschland insgesamt bedrohe.
Informationen zur Wirtschaftsschutzstudie mit mehr Einzelheiten gibt es hier; außerdem zum Nachhören die komplette Pressekonferenz mit Wintergerst und Selen (bei Minute 00:31:25 stelle ich die Frage, ob künftig vielleicht zu befürchten ist, dass der Staat nicht mehr alle Schwachstellen in IT-Systemen offenlegt und ggf. einzelne für seine eigene Nutzung zurückhält – die Antwort von Selen ist interessant):
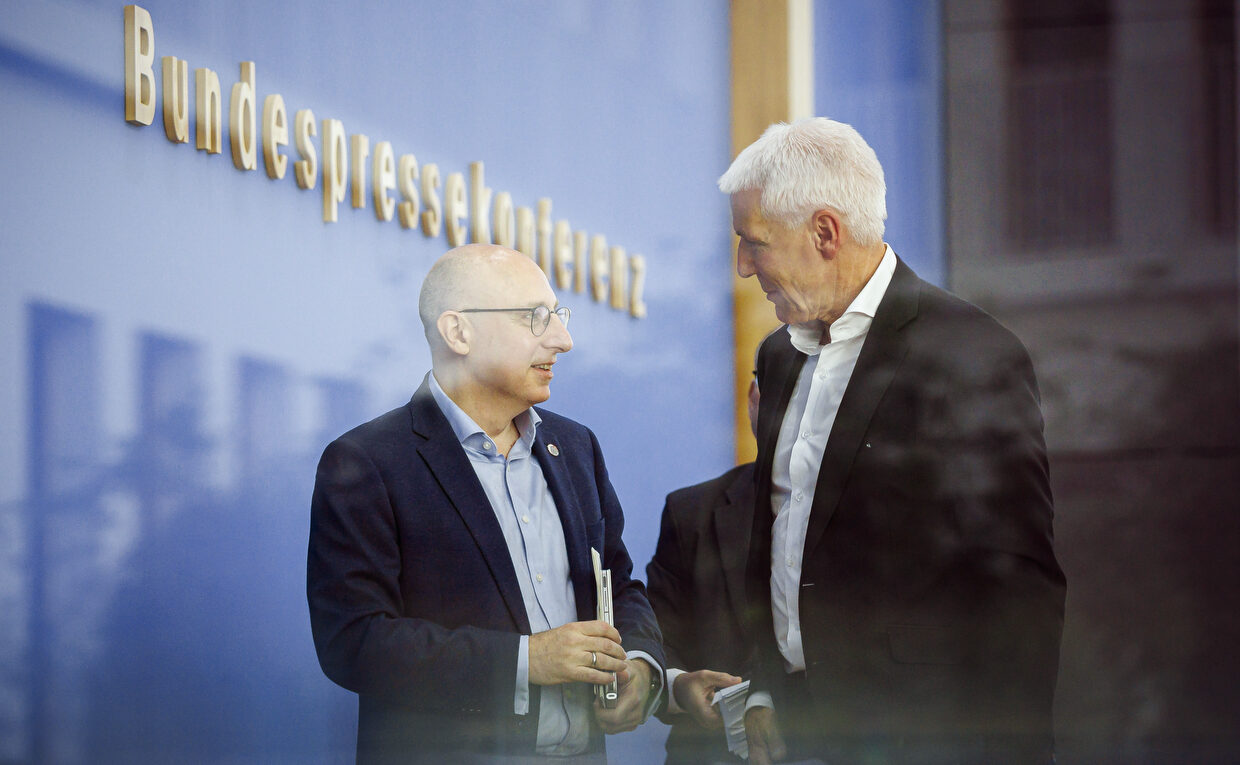
(Foto: Sinan Selen, l., Präsident des Bundesamtes für Verfassungsschutz (BfV), und Ralf Wintergerst, Bitkom-Praesident, stellen in der Bundespressekonferenz die Wirtschaftsschutzstudie 2026 vor – Thomas Trutschel/photothek.de)
Bei der Aussage „zunehmende Cyberangriffe“ gehe ich mit, aber was befähigt die Unternehmen, selbst eine Attribution vorzunehmen (Forensik) ?
Das übersteigt regelmäßig die Fähigkeiten selbst größerer IT-Abteilungen und ist auch nicht deren Aufgabe, dafür sind das BSI, die LfV und ggf. das BKA dafür – ggf. auch rechtssicher – verantwortlich.
Bei uns in der Firma, ein grosser Pharma-Konzern, häufen sich auch die, ich nenne es mal, IT-Zwischenfälle.
Angegriffen wird im Grunde alles was irgendwie am Internet hängt ( und das ist fast alles ). Von der Verwaltung über die Produktion bis zur Forschung.
Nach Auskunft der IT meist automatisiert mit Bots oder neuerdings auch KI. Solche Vorfälle sind im Grunde in fast jeder Vorstandssitzung ein Thema wie sich herumgeschwiegen hat…
Die einzige Variante die wirklich sicher ist:
Komplette Abkopplung vom Internet.
Für die Verwaltung in der Praxis nicht praktikabel, in der Produktion schwierig, in der Forschung gibt es allerdings bereits einen Bereich der nur noch „on location“ zugänglich ist.
Problem bei allen Maßnahmen:
Es wird aufwändiger, teurer, unproduktiver.
Ist immer eine Abwägung zwischen möglichem Schaden und Nutzen. Meist schwierig einzuschätzen.
Im Grunde unmöglich ist die Zuordung zu einem Täter. Im Netz sind Schurken, „talentierte“ Teenager, die üblichen Hacker, Geheimdienste etc. unterwegs. Es gibt auch Länder die ganze Abteilungen unterhalten zur Erpressung, Stichwort Nordkorea.
Ich wage mal naiv zu hoffen das wirklich gefährliche Informationen in Systemen lagern die nicht am Internet hängen, Stichwort Atomwaffen-Forschung, Produktion & Pläne…
Zum Cyberangriff auf Norwegen hat sich eine russische Gruppe bekannt, ob es eine rein private Initiative, eine Aktion mit staatlicher Billigung oder sogar eine in staatlichem Auftrag ist, ist natürlich nicht bekannt.
@Thomas Melber:
Es gibt ein ausgeprägtes Firmen- und Institutionen Netwerk ,das Cyberangriffe tracket. Das lässt sich dann schon auf bestimmte Gruppierungen zurückverfolgen die ein entsprechendes Profil hinterlegt haben. Dabe ierfolgt dei Attributierung oft auch über externe IT-Sicherheitsberater etc …
Nachtrag:
Etliche der Leser hier werden wohl beruflich zumindest teilweise Homeoffice betreiben.
Bei den Zugangsmöglichkeiten von zuhause aus dürften in Zukunft Sicherheitparameter verschärft werden.
Vor allem bei den beliebten Laptops die ja auch gerne privat ( im Internet ) verwendet werden. Das öffnet Tür & Tor für alle mögliche Schadsoftware.
Das kann die Firmen-IT im Grunde nicht wirklich sicher gestalten. In kritschen Bereichen wird Homeffice so teils unmöglich werden.
Betrifft aktuell nur einen kleineren Teil der Homeoffice-Arbeitsplätze, aber dennoch…
*** *** ***
@Apollo 11
Ein dienstlicher, vom AG gestellter Laptop und die Nutzung eines VPN würden schon einmal helfen, ggf. auch das Blockieren der USB-Anschlüsse bzw. externer Medien sowie eine Festplattenverschlüsselung im Fall eines Diebstahls.
Über die Bw kann man bei Manchem lachen, aber da ist sie durchaus gut aufgestellt. ‚kostet halt.
#Thomas Melber:
Das ist der richtige Ansatz. Die meisten Homoffice-Nutzer benutzen Computer & Smartphone zwar eifrig, haben aber eher wenig Ahnung von der Sicherheitsarchitektur die dahintersteht.
Optimalerweise sind alle externen Anschlüsse blockiert, VPN und Verschlüsselung ist von der IT installiert und das Gesamtsystem wird wöchentlich auch von der IT durchgecheckt.
Man merkt schon an diesem Satz das dies die Kapazität jeglicher Firmen-IT übersteigt, zumindest wenn es alle Nutzer betreffen sollte.
Da muss man eben eine Auswahl treffen.
Prominentes Beispiel auf höchster Ebene in der Vergangenheit war US-Präsident Obama mit seinem Blackberry den er unbedingt behalten wollte. Da flossen viele, viele IT-Stunden rein, dann ging das…
@Thomas Melber:
In der Theorie ist die Bundeswehr in der Tat IT-Sicherheitsmäßig ganz gut aufgestellt. In der Praxis steht man sich da aber oft selbst im Weg. Insbesondere was die Einbindung der Reserve betrifft, auf die man ja im Ernstfall durchaus schnell zugreifen müsste, aber auch, was den Faktor Mensch angeht.
Inzwischen wissen die meisten IT-Experten ja, dass es wenig bringt, die Leute monatlich ihr Passwort wechseln zu lassen, mit drölfzig Stellen, Sonderzeichen, Groß- und Kleinschreibung und Ziffern, weil dann schnell die Passwörter erratbar werden oder die Leute anfangen, sie auf Post-Its aufzuschreiben. Immerhin gibt’s mit der PKI-Karte im eDTA eine Art Zwei-Faktor-Authentifizierung, aber hier wäre ein flexiblerer Ansatz ggf. auch besser.
Aus dem eigenen Reservistenalltag kenne ich die Friktionen en detail.
@Apollo 11 sagt: 26.08.2026 um 18:15 Uhr
„Ich wage mal naiv zu hoffen das wirklich gefährliche Informationen in Systemen lagern die nicht am Internet hängen, Stichwort Atomwaffen-Forschung, Produktion & Pläne…“
Die Hoffnung stirbt zuletzt…. Die Anleitungen zum Atombombenbau gibt es doch schon seit Jahrzehnten im Netz. Das Problem sind eher die technischen Voraussetzungen…
Und was IT-Sicherheit angeht, jeder hat doch heutzutage ein Mobiltelefon in der Tasche. Haben Sie sich eigentlich noch nie gewundert, warum Sie zielgerichtet Werbung bekommen, wenn Sie sich z.B. über Hundefutter unterhalten? Zum Ausspähen braucht es nicht unbedingt ein Hacker-Angriff, unsere Sorglosigkeit macht es einfach. Nicht umsonst ist es mittlerweile bei wichtigen Besprechungen, Verhandlungen etc. üblich, das alle Teilnehmer clean, also ohne Mobiltelefon, Tablet etc. in den Besprechungsraum gehen und diese vor der Tür aufbewahrt werden.
Beliebte Einfallstore sind auch W-Lan oder die Telefonanlage. Da zudem fast alle Firmen mit Programmen von Microschrott arbeiten, braucht man sich um Sicherheitslücken keine Gedanken machen, die bekommt man mit den Updates gleich mitgeliefert.
Und dann ist da noch die größte Sicherheitslücke überhaupt – der DAU (dümmster anzunehmender User). Da ist kein Kraut gegen gewachsen.
„Und dann ist da noch die größte Sicherheitslücke überhaupt – der DAU (dümmster anzunehmender User). Da ist kein Kraut gegen gewachsen.“
Doch doch, wenn man Systeme von Grund auf so designed, dass nicht Experten die Zielgruppe sind, die nie übermüdet einen Fehler machen – sondern eben, nun DAU’s, dann geht da schon einiges. Kurz gesagt, man sollte und kann Systeme ziemlich Idiotensicher machen und das ist nicht mal abwertend gemeint – denn auch die größten Genies machen Fehler wenn sie übermüdet sind, oder unter Zeitdruck stehen, oder sonst etwas gerade ansteht, weswegen man einfach weiter klickt und weiter klickt, weil man sich gerade nicht vom Fokus ablenken lassen will und darum ignoriert, was im kleinen Text da gerade so als Warnung stand. Ging wohl den meisten schon so.
Also ja, Laptops im Homeoffice geht schon – aber eben nicht mit Administratorrechten. Und die USB-Ports kann man versiegeln. Und den Netzwerktraffic automatisiert überwachen – wenn da was in die falsche Richtung geht, kann eine IT die aktiv ist, jederzeit reagieren.
Und Airgapping ist natürlich eine extreme Möglichkeit, aber Daten müssen ja trotzdem noch rein und raus – und da können auch Daten abfließen.
(eine gängige Variante ist übrigens hier tatsächlich die guten alten CD’s, einmal beschreibbar, so ist relativ sicher gestellt, dass Daten nur in eine Richtung fließen).
Aber wenn man ganz sicher sein will, hat man noch viel mehr Arbeit – denn Daten lassen sich auch über Mikrophone und Lautsprecher übertragen (und Lautsprecher lassen sich auch als Mikrophone zweckentfremden). Und CPU Chips selbst kann man als Antenne mit wenigen Metern Reichweite verwenden, auch wenn alle WLAN Chips ausgebaut sind.
Kurz gesagt, es gibt keine absolute Sicherheit – aber man kann sie schon beträchtlich verbessern. Das fängt tatsächlich damit an, dass man sich fragt was denn alles Zugriff zum Internet braucht. Standardmäßig will heute alles 24/7 Internet haben. Kauft man sich eine Chinesischer Überwachungskamera kann man sich auch ohne Sniffer ausrechnen, wo die Daten hinfließen – aber befindest sich das Gerät in einem lokalen Netz hinter einer Firewall – dann ist es ein handelbares Risiko.
„In der Theorie ist die Bundeswehr in der Tat IT-Sicherheitsmäßig ganz gut aufgestellt. “
Und daran habe ich spätestens seit des unverschlüsselten Videomitschnitts der höchsten Ebene der Luftwaffe meine Zweifel. Was hier auch grundsätzlich ein gutes Beispiel ist – denn ein besser designtes System wäre gewesen, dass man schlicht nicht unverschlüsselt an einer Videokonferenz teilnehmen kann.
@Pio-Fritz: Ohne feindliches Zutun und Installation von Malware hört Ihr Telefon Sie nicht ab. Siehe hier. Sie geben den Systemen alle Informationen, die es braucht, um Ihre Bedürfnisse festzustellen, freiwillig und andauernd selbst.
#Pio-Fritz:
Das Smartphone-Problem.
Die Dinger hören im Grunde immer mit, sogar schon von Werk aus.
Ich konnte das zu Anfang auch kaum glauben…
Die gehören grundsätzlich nicht in sensible Bereiche.
Aber ob das überall wo nötig umgesetzt wird… ?
@Apollo 11
„Die Dinger hören im Grunde immer mit, sogar schon von Werk aus.“
Citation required.
Denn das stimmt so meines Wissens nicht und ich bin schon etwas in der Szene unterwegs. Smartphones haben natürlich das technische Potential immer mitzuschneiden, sonst könnte man ja nicht mit ihnen Telefonieren (siehe auch alte Handies und Stille SMS), aber das sie von Haus aus immer alles mitschneiden wäre viel zu Batterieintensiv. Auf niedriger Bitrate mitschneiden hat zwar moderate Speicher und Energiekosten, aber im Dauerbetrieb würde das trotzdem jede Batterie killen.
Bei hohen Sicherheitsanforderungen muss man aber tatsächlich jedes Handy als potentielle Wanze betrachten .. denn einmal falsch geklickt, hat man einen Trojaner installiert.
Und es gibt sogar Apps, die ganz offiziell im Hintergrund das Mikrofon einschalten, um auf Ultraschallsignale aus dem Fernseher zu warten, um so dem System zu signalisieren, dass diese Person gerade diese Werbung im Fernseher gesehen hat. Das ist wohlgemerkt das, was offen passiert. Ebenso ist es offenes Geheimnis, dass viele chinesische billigphones von Werk aus mit Trojaner kommen – aber jedes Handy und immer .. ich glaube nicht.
#lukan:
„Bei hohen Sicherheitsanforderungen muss man aber tatsächlich jedes Handy als potentielle Wanze betrachten .. denn einmal falsch geklickt, hat man einen Trojaner installiert.“
Genau das ist das Problem…
Grüsse aus dem Berlin-Urlaub.
Hier am Kottbusser Tor tobt das Leben.
Bei mir zuhause in MZ / WI / F sind die Bürgersteige da schon hochgeklappt ;-)
@lukan: Genau. Die Handys „hören“ vor allem dann „mit“, wenn sie so eingestellt wurden, dass sie auf Sprachbefehle auch bei ausgeschaltetem Display reagieren sollen. Das ist aber eine recht rudimentäre Funktion, die nur auf die entsprechenden Schlüsselworte überhaupt anspricht, weil die Auswertung hier lokal erfolgen muss. Erst wenn das Schlüsselwort gefallen ist, wacht das Gerät auf, stellt eine Serververbindung her, hört auf weitere Spracheingaben und überträgt die (anschließend) gesprochenen Befehle an die Cloud, um sie auszuwerten und die entsprechende „schlaue“ Reaktion einzuspielen.
Das kann man auch prima bei Google Home oder Amazon Echo selbst ausprobieren, wenn man eins hat. Die Dinger sind ohne WLAN-Verbindung völlig hilflos. Sie reagieren zwar nach wie vor auf „Hey Google“ oder „Alexa“, spulen aber sofort eine vorgespeicherte Fehleransage ab, weil sie nicht nach Hause telefonieren können. Bei Handys ist das ganz ähnlich, nur dass die eben über das Handynetz eine eigene Verbindung herstellen können, wenn sie nicht gerade im Flugmodus sind.
Wenn das Telefon einen im eigentlichen Sinne „abhört“, dann nur nach Installation von Malware. Da das freilich relativ leicht geht, gehören private Smartphones und sonstige private Hardware mit Mikrofonen oder Kameras in der Tat nicht in sensible Bereiche, und zwar auch nicht im Flugmodus.
Genau deswegen (keine Handys in sensiblen Bereichen) haben wir schon bei SFOR im HQ vor Lagen und Stabsbesprechungen die Mobiltelefone in Fächer vor dem Besprechungsraum ablegen lassen. Und sicherheitshalber mit einer Ortungshilfe (nach meinem Kenntnisstand ein kleiner IMSI Catcher) im Saal verifiziert dass wirklich kein Gerät drin war (wobei es damals noch Geräte gab bei denen man die Batterie abnehmen konnte, dann sind die auch ungefährlich).
Neulich Abends erzähle ich meiner Frau einen Witz!
Meine Frau lacht.
Alexa lacht.
Siri lacht.
Der Kühlschrank lacht.
Natürlich nicht!
Bin Google, Microsoft und Android frei.
Dank Mike Kuketz und D-Day.
https://www.kuketz-blog.de/
https://di.day/de
Da die BW ja auch viel auf Microsoft setzt hier mal eine Sicherheitslücke.
Der Bitlocker wurde von einem Sicherheitsforscher umgangen. Daraufhin hat Mikrosoft dem Forscher mit rechtlichen Mitteln gedroht. Dann haben sich mehrere andere Sicherheitsforscher bei ihm gemeldet und ihm weitere Zero-Day-Lücken zur Verfügung gestellt. Mikrosoft hat dann die rechtlichen Mittel schnell zurückgezogen!
https://tarnkappe.info/artikel/it-sicherheit/bitunlocker-knackt-bitlocker-windows-11-329149.html#h-frust-uber-microsoft-treibt-die-veroffentlichungen-an
Mal bei Heise nach „AliExpress trackt Nutzer via unhörbarem Audio-Fingerprinting“
Digitale Souveränität fängt bei jedem selbst an! WhatsApp, Google, Microsoft und die anderen Big Tech verlassen ist schonmal ein guter Anfang.
Hoffe die Links sind erlaubt.
[Die Links sind zwar prinzipiell ok, das Ganze führt hier allerdings recht schnell in den OT… Wir belassen es jetzt bitte dabei. T.W.]
Der fließende Übergang zwischen organisierter Kriminalität und staatlichen Angriffen wird genannt. Deswegen erschließt sich mir nicht der Sinn einer Umfrage, wo die Opfer Kaffeesatzleserei betreiben.
Wenn staatlich tolerierte Kriminalität einen Zugang zu einem interessanten Unternehmen hat, ist doch naheliegend dass Informationen oder Zugänge weitergegeben werden. Anders herum ist naheliegend, dass staatliche Angreifer die Zugänge nach einer Kampagne weitergeben, um ihre Spuren und Intentionen zu verschleiern.
Ja, die beiden hätten ja auch die gleiche Zielsetzung. Echt jetzt? Sagen wir mal, ein Architektenbüro, das Stützpunkte oder Botschaften plant, oder ein Satellitenkommunikationsbetreiber mit mil. Kunden würde infiltriert. Da kann mir niemand sagen, dass die organisierte Kriminalität nicht als Beifang, sondern als Ziel hat, die Bauplanung oder Funkfrequenzen zu stehlen, wenn sie nicht den staatlichen Auftrag dafür bekommen.
@T.W.
Ihre zweite Frage und Antwort ging darum, ob das BfV Schwachstellen ggü. dem BSI zurückhält.
Andersherum ist interessant, ob der Entwurf für die Nachrichtendienst-Novelle einen Passus enthält, dass das BSI (keine) Schwachstelleninformationen teilen muss.
[Hm, nein, meine Frage war genau die, ob das BSI solche Informationen zurückhalten kann/muss/darf/sollte. T.W.]
Was ich wirklich mal wieder erwähnen muss ( nicht nur aus (Privat)-Piloten-Sicht ):
Nach neuesten Messungen (Kreuzpeilungen) gibt es drei (!) feste Störstationen für die Satellitennavigation: 2x an der Küste und einmal eine “ Bohrplattform “ im Meer. Vor Kalliningrad. Sehr oft Nav-Komplettausfall für Flieger, Schiffe und auch PKW (!).
Das ist ein echtes Sicherheitsrisiko, vor allem für die Fliegerei, gleich wohl natürlich lange noch kein Interventionsgrund, schon klar…
Aber nirgendwo ist die „hybride Kriegsführung“ so deutlich zuzuordnen wie hier…
https://gpsjam.org/
Im Grunde ist das Problem immer:
“ Ist der Gegner sehr stark ( siehe u.a. Anzahl Atomsprengköpfe ), was willste machen… „
@Apollo 11 sagt: 31.08.2026 um 21:27 Uhr
„2x an der Küste und einmal eine “ Bohrplattform “ im Meer. Vor Kalliningrad. Sehr oft Nav-Komplettausfall für Flieger, Schiffe und auch PKW (!). Das ist ein echtes Sicherheitsrisiko, vor allem für die Fliegerei, gleich wohl natürlich lange noch kein Interventionsgrund, schon klar…“
Man muss ja nicht gleich intervenieren, so mit Flagge und marschierenden Soldaten. Aber man kann diese Stationen auch stören, z.B. mit Flottendienstbooten. Oder ein bisschen Sabotage wie bei North Stream 2.
Und nein, ich habe nicht zu viele Agenten-Thriller gesehen. Es ist nur das, was in Westeuropa nahezu täglich von russischer Seite aus passiert. Das kann man auch zurück geben, unsere Regierungen sind nur zu bedenkehaft dazu.
Jetzt ist es wohl passiert:
https://www.tagesschau.de/inland/innenpolitik/drohnen-vorfall-forderungen-100.html
„Drohnenvorfall in Leipzig
Bundesregierung macht offenbar Russland verantwortlich“
Da bin ich mal auf die Pressekonferenz gespannt…
Was man vermuten darf:
-Schliessung des russischen Hauses
– Diplomatische Protestnote mit Einbestellung des russ. Botschafters
– Ausweisung diverser russ. Diplomaten
Was dann zwangsläufig kommen wird:
-Schliessung der noch verbliebenen Goethe-Institute in Moskau und St. Petersburg
– Ausweisung deutscher Diplomaten
– Scharfe Zurückweisung aller Anschuldigungen
Vermitlich wird der Hausherr T.W. auf der PK vor Ort sein und wieder kätzerische Fragen stellen ;-)
[Es gibt einen Eintrag zu dem Thema, bitte dort ggf. die Debatte weiterführen. Und nein, ich werde heute abend bei der Phoenix-Runde dazu sein, deshalb die Äußerungen der Minister nur elektronisch verfolgen können. T.w.]
Sicherheit ist wichtig, doch oftmals sind falsche Annahmen ein Grund für Risiken:
Hat sich jeder die VS-NfD-Zulassungsvoraussetzungen von Wire (Bund) durchgelesen? Kann man den Messenger sorglos nutzen?
Als Voraussetzung für Win11 muss die SINA Workstation auf eine neue Version gebracht werden. Plötzlich ist die Zwischenablage permanent geteilt zwischen VS-NfD- und offener Session. Somit könnten z.B. Informationen und Passwörter in eine potentiell kompromittierte Session gelangen.
Bei der Informationssicherheit hatten sich die Regierungen in den vergangenen Jahren zu sehr nicht getraut regulatorisch Einzugreifen. Da macht die Industrie natürlich nur das Notwendigste, kostet ja alles Geld.
Regulatorisch hat sich mit dem EU Cyber Resilience Act und NIS2 in den letzten Jahren aber echt viel getan. Aktuell sind wir hier aber noch in einer Implementierungsphase. Bis das alles richtig greift, dauert es also noch.
Regulatorisch sehe ich aktuell beim Datenschutz noch ein großes Durchsetzungsproblem, insbesondere bei Anbietern aus US und China. Das bringt auch Security-Implikationen mit sich.
Ebenfalls kritisch sehe ich den Trend alles in die vermeindlich günstige Cloud zu schieben. Würde man hier vorher die Aufwände korrekt abschätzen und eine Vernünftige Risikobewertung in Rahmen des BCM durchführen, würde man wahrscheinlich in den meisten Fällen bei On-Premise bleiben.
Was aktuell aber eine echte Herausforderung ist sind KI-Systeme. Die Dinger sicher zu bekommen ist echt schwierig. Das größte Problem ist, dann man hier nicht mehr wirklich nachvollziehen kann, was die KI-Software tatsächlich tut. Man schiebt Input-Daten in ein riesiges neutrales Netzwerk und hofft, dass hinten sinnvoller Output raus kommt. Für IT-Security-Experten ist das aktuell eine riesige Spielwiese, da werden täglich neue Methoden publiziert, um KI-Systeme zu manipulieren. Mit den Dingern kann man echt viel Mist machen. Das kann echt böse enden, insbesondere wenn KI-Anwendungen unüberlegt in wichtige Geschäftsprozesse integriert werden. Also sehr großes Lernfeld.
Insgesamt habe ich den Eindruck, dass sich bei der IT-Security in Unternehmen gerade viel tut. Der CRA und NIS2 haben da echt gut angeschoben. Jetzt wird nur noch die Frage sein, wie wird das kontrolliert und Verstöße sanktioniert.
Stärkere Sanktionen bräuchte es auch bei den Produkten, die auf den EU Markt kommen. Egal ob irgendwelche billigen chinesischen IoT-Geräte bei der Amazone oder bei US-Hyperscalern die ihre Kunden mit wirren Lizenzmodellen ausnehmen und gleichzeitig deren Daten stehlen.